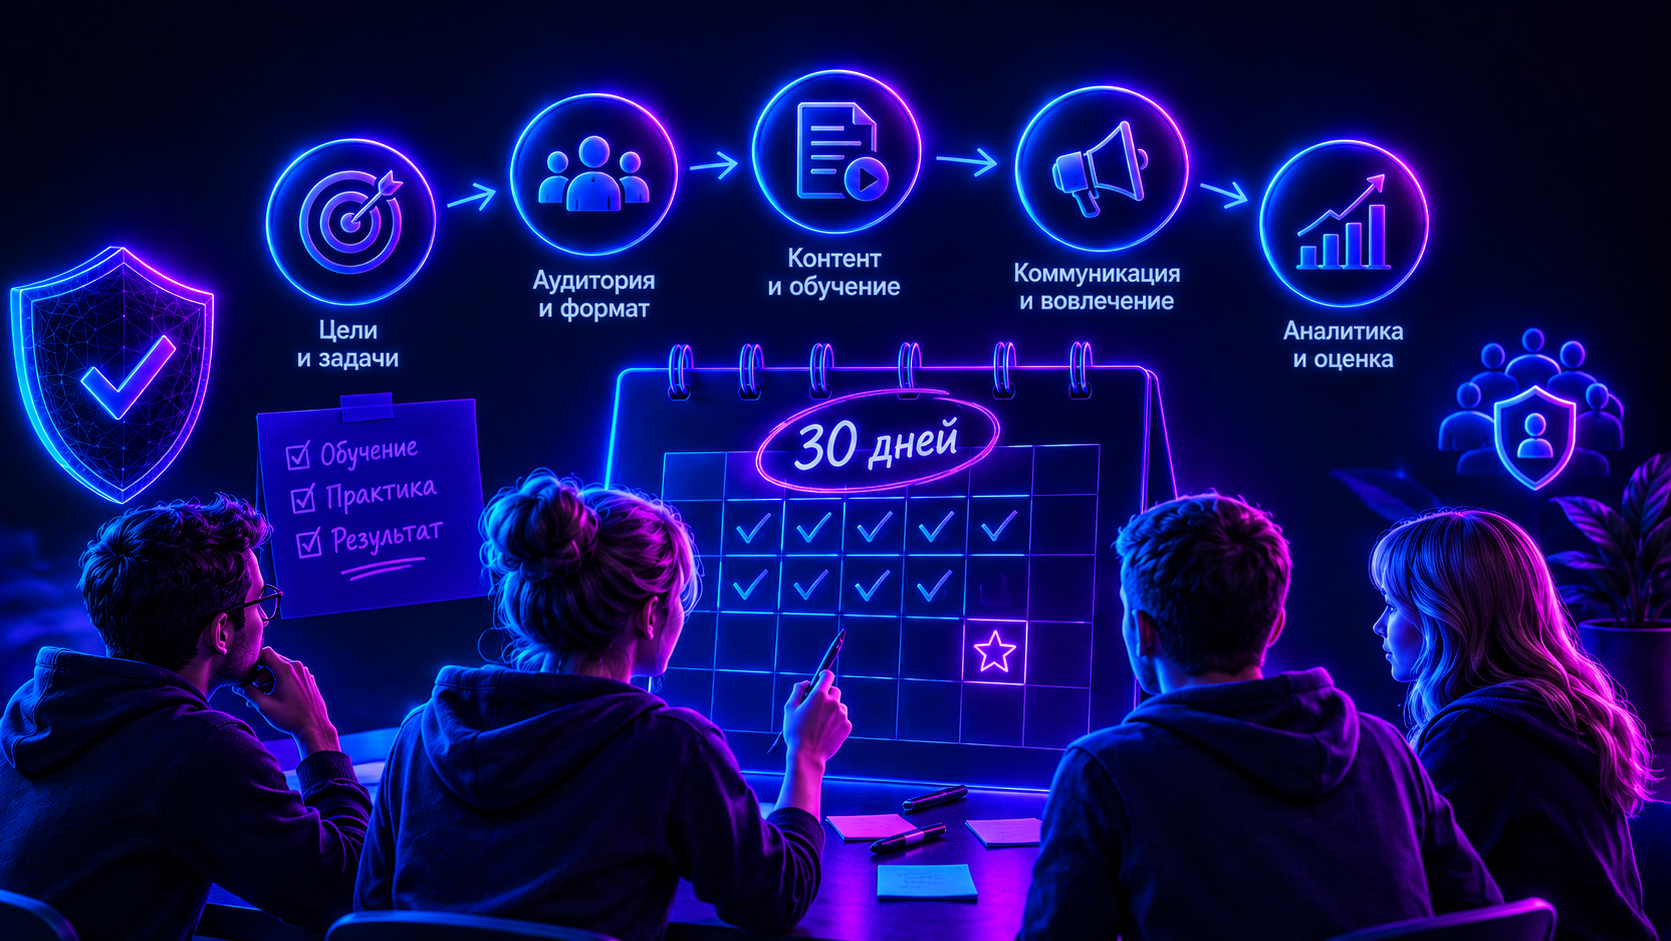
Запустить Security Awareness с нуля бывает непросто: у ИБ-команды мало времени, у сотрудников разный уровень подготовки, а бизнес ждёт измеримого результата. За первые 30 дней можно собрать рабочую основу программы - определить цели, оценить текущие риски, выбрать приоритетные группы и запустить первый цикл обучения.
С чего начать программу Security Awareness
Не пытайтесь сразу охватить все темы и все подразделения. На старте важно договориться о цели и понять, какое поведение сотрудников нужно изменить. Например, сотрудники должны проверять необычные финансовые запросы по независимому каналу, сообщать о подозрительных письмах и не вводить корпоративные данные на сомнительных ресурсах.
- Согласуйте с руководством ожидаемый результат и бизнес-риски, на которые влияет программа.
- Назначьте ответственных за проверку навыков, обучение, коммуникации и анализ результатов.
- Определите стартовые показатели, с которыми будете сравнивать следующие циклы.
План запуска на первые 30 дней
Разбейте работу на несколько последовательных этапов. Конкретные сроки зависят от размера компании, доступных ресурсов и требований к согласованию, но такая схема помогает начать без долгой подготовки.
Неделя 1. Согласуйте цели и роли
Обсудите с руководством, какие риски приоритетны и какой результат нужен бизнесу. Подключите ИБ, HR, обучение, внутренние коммуникации и руководителей подразделений. Зафиксируйте, кто отвечает за сценарии проверок, назначение обучения, поддержку сотрудников и отчётность.
Неделя 2. Проведите базовую оценку
Соберите исходные данные: результаты предыдущих фишинговых симуляций, обращения в SOC, типичные инциденты и доступные показатели обучения. Если данных нет или они несопоставимы, проведите стартовую проверку навыков. Используйте реалистичные сценарии, связанные с рабочими задачами, и заранее определите, какие действия будете измерять.
Одна проверка не описывает уровень осведомлённости целиком. Учитывайте контекст: роль сотрудника, сложность сценария, доступность кнопки сообщения о фишинге и то, как компания реагирует на обращения.
Неделя 3. Выделите группы риска и назначьте обучение
Посмотрите на результаты в разрезе подразделений, ролей и типов риска. Сотрудникам, которые работают с платежами, персональными данными или внешними запросами, могут требоваться разные сценарии и практические задания. Подбирайте обучение по выявленным пробелам, а после ошибки объясняйте, на какой признак следовало обратить внимание и что делать в похожей ситуации.
Полезно сочетать короткие повторяющиеся занятия, практические упражнения и подсказки в момент принятия решения. Важно, чтобы сотрудник мог вспомнить правило и применить его в рабочем процессе, а не только правильно ответить на тест.
Неделя 4. Зафиксируйте показатели и спланируйте следующий цикл
Подведите итоги первого цикла и определите, что нужно проверить повторно. Сравните результаты с исходной оценкой, зафиксируйте зоны риска и составьте план следующих проверок и занятий. Если данных пока мало, обозначьте это прямо: первый месяц создаёт базовую точку отсчёта, а не доказывает устойчивое изменение поведения.
Какие метрики показывать руководству
Процент сотрудников, прошедших тест, сам по себе мало говорит о том, насколько безопаснее стала работа. Дополняйте показатели обучения наблюдаемыми действиями и результатами процессов.
- Доля сотрудников, которые сообщили о подозрительном сообщении, и время от получения письма до обращения в SOC.
- Повторяемость ошибок в симуляциях и изменение результатов в сопоставимых сценариях.
- Доля необычных финансовых запросов, которые сотрудники проверили по независимому каналу.
- Случаи, когда сотрудник своевременно сообщил о собственной ошибке или технические и процессные меры предотвратили ущерб.
Сравнивайте показатели в динамике и учитывайте изменения сценариев, состава участников и внутренних процессов. Сравнивайте показатели в динамике и учитывайте изменения сценариев, состава участников и внутренних процессов. О том, как оценивать результативность антифишингового обучения и какие метрики действительно помогают увидеть изменения в поведении сотрудников, читайте в статье «Как оценить успех обучения сотрудников антифишингу».
Обучение должно работать вместе с техническими мерами
Даже хорошо обученный сотрудник может ошибиться под давлением срочности или попасться на убедительный сценарий. Поэтому Security Awareness нужно сочетать с многофакторной аутентификацией, проверкой финансовых запросов по независимому каналу, понятным процессом сообщения об инцидентах и техническими средствами защиты. Если единичная ошибка сотрудника способна привести к критическому ущербу, стоит пересмотреть и сам бизнес-процесс.
Получите полную методологию StopPhish
В статье - основа для первого месяца работы. В полной методологии StopPhish подробнее разобраны этапы запуска программы: от согласования целей и стартовой оценки до выявления групп риска, назначения обучения и планирования следующего цикла. Заполните форму, чтобы получить методологию и выстроить программу повышения осведомлённости с учётом задач компании.
А если хотите быстрее перейти от плана к действиям, приходите на вебинар StopPhish «Экстренные меры: запускаем повышение осведомлённости в сжатые сроки» 29 октября 2026 года в 12:00 МСК. Разберём, с чего начать, как не потратить время на неработающие подходы и какие метрики помогут увидеть реальные изменения в поведении сотрудников. Забирайте практические идеи для своей ИБ-команды - будем рады видеть вас на вебинаре!