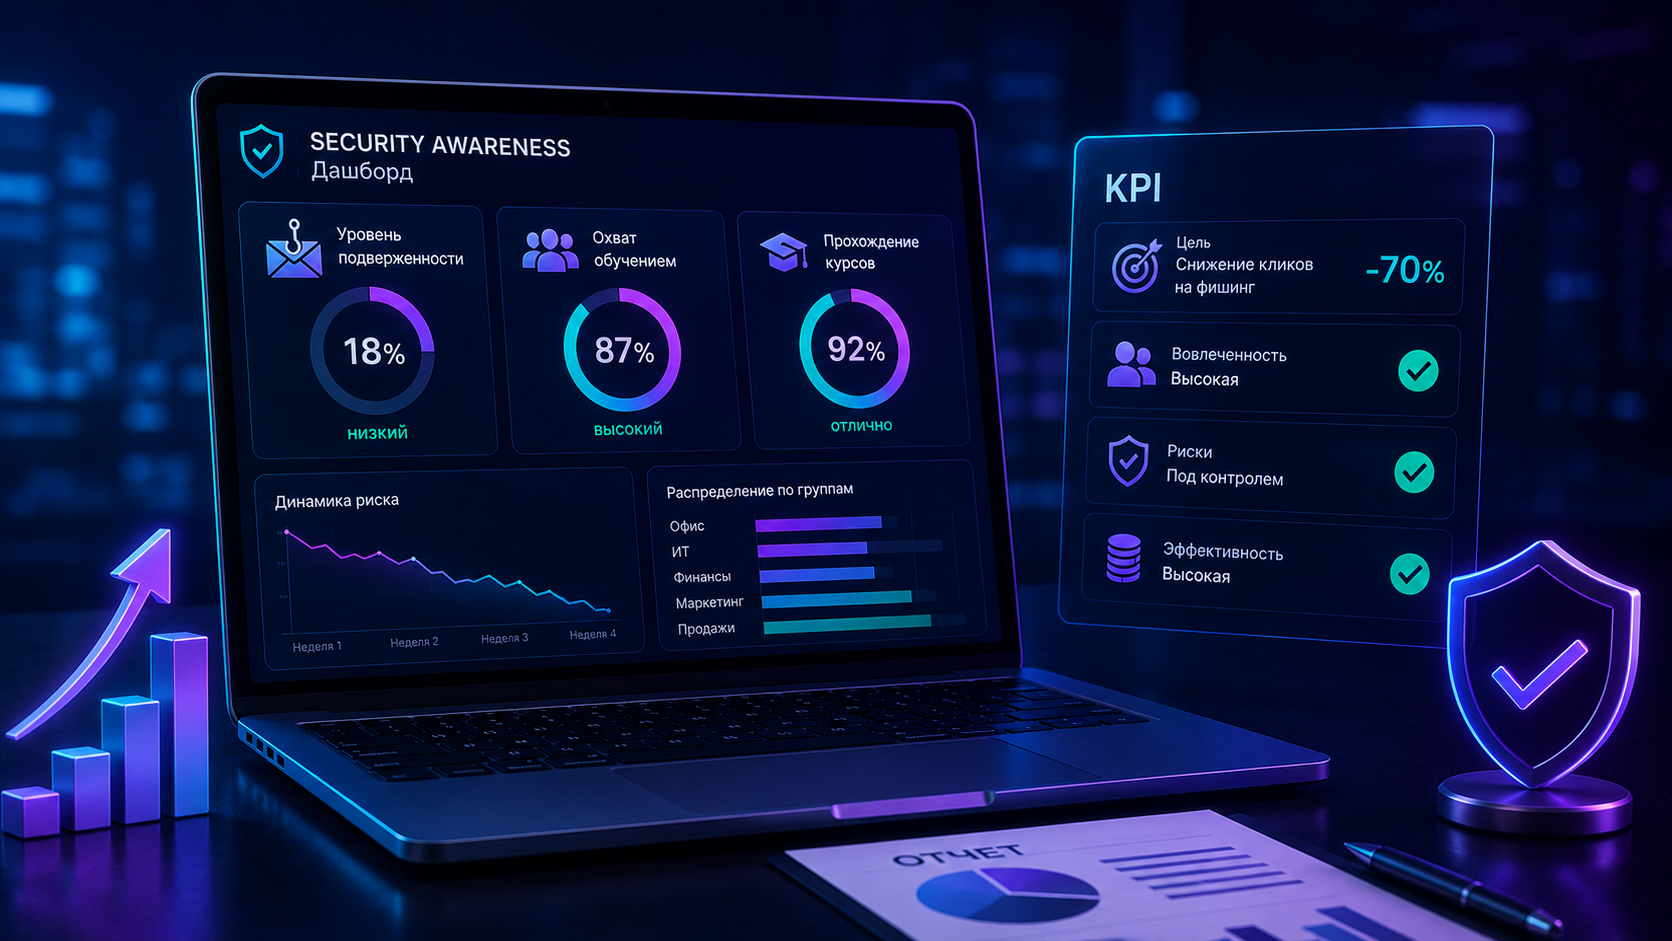
Отчёты для бизнеса в Security Awareness должны отвечать на три вопроса: где риск вырос, что изменилось после обучения и какое действие нужно руководителю. Отчёты Security Awareness не сводятся к числу пройденных курсов. Они соединяют события учебных кампаний, прогресс обучения, динамику групп и реакцию сотрудников на подозрительные письма. Значительная часть поведенческих метрик появляется после фишинг-симуляции для сотрудников: она показывает не знание правил, а действие в конкретном сценарии.
Сырая статистика быстро превращается в склад цифр. Кампания отправлена, письмо открыто, курс назначен, таблица выгружена – а решения нет. Мы строим отчётность иначе: сначала управленческий вопрос, затем метрика и только потом график.
Дашборд антифишинга: от события к управленческому решению
Дашборд антифишинга нужен для оперативной картины. На панели конкретной кампании наша платформа показывает краткий обзор результатов, а вкладка «События» хранит полный список действий. Если требуется разбор вне интерфейса, администратор выгружает журнал событий или таблицу пользователей с их действиями.
Для анализа за период есть отдельный модуль отчётов. Он собирает сводные данные по кампаниям, пользователям, группам и LMS. Таблицы можно скачать. Такой разрез помогает отличить единичную ошибку от устойчивой проблемы в подразделении.
Четыре готовых типа отчётов закрывают разные задачи. Общий отчёт объединяет действия в кампаниях и обучении с диаграммами. Отчёт по кампаниям и группам показывает действия с разбивкой по группам. Отчёт по обучению содержит обзор, статусы пользователей и темы курсов. Отчёт по рейтингу показывает динамику, лучших и худших пользователей, а также разрез по группам.
Метрики обучения сотрудников: базовый набор без подмены результата активностью
Метрики обучения сотрудников начинают работать после исходного среза. В нашей методологии мы рекомендуем провести минимум две неанонсированные учебные рассылки: одну с формой, вторую с файлом. Полученный уровень становится точкой отсчёта. Сравнивать квартал с кварталом без такой базы опасно: другая тема письма или состав выборки легко создадут ложное улучшение.
Три поведенческие метрики образуют ядро: доля проваленных учебных атак, доля сообщений о фишинге и скорость реакции. К ним добавляются прогресс обучения и разрез по группам. Ни одна цифра не живёт отдельно. Падение доли ошибок при одновременном падении числа сообщений может означать осторожность, но не готовность вовремя уведомить ИБ.
Для ориентира наша методология использует пороги риска. Если после года программы более 50% сотрудников, открывших письмо, отправляют рапорт, это считается сильным результатом; доля менее 5% – сигнал высокого риска. По доле проваленных атак ориентир низкого риска составляет 4%, высокого – 33%. Сообщение в первые две минуты относится к низкому риску, интервал от двух до десяти минут – к среднему, более десяти минут – к высокому. Это методические ориентиры, а не универсальный SLA: сложность сценария и состав группы нужно фиксировать рядом с цифрой.
KPI обучения кибербезопасности: разные показатели для ИБ, HR и руководства
KPI обучения кибербезопасности нельзя копировать из одного отчёта во все презентации. Специалисту ИБ нужны события и причины ошибок. Владельцу обучения – статусы курсов, темы, дедлайны и список тех, кто не закончил обучение. Руководителю – изменение риска, проблемные группы и понятное следующее действие.
- ИБ: действия в учебных кампаниях, сообщения о фишинге, скорость реакции, повторные ошибки.
- HR и обучение: назначено, начато, завершено, просрочено, темы с низким результатом.
- Руководители подразделений: динамика своей группы, учебная задолженность, сотрудники с повторяющимся риском.
- Директор и правление: исходный уровень, текущий уровень, изменение риска, один проверенный кейс, решение на следующий период.
Платформа также помогает увидеть прогресс по всем пользователям, отдельный список тех, кто отказывается от обучения, брошенные курсы, внимательных сотрудников, отправляющих сообщения в ИБ, и группы, которые сильнее других повышают риск. Эти данные полезны только при одинаковых правилах подсчёта. Если в одном месяце считать всех адресатов, а в другом только открывших письмо, график станет декоративным.
Набор показателей лучше определять ещё при составлении плана повышения осведомленности сотрудников, чтобы до запуска понимать, какие изменения будет оценивать команда.
Отчёт для директора по ИБ: одна страница для решения, приложение для проверки
Отчёт для директора по ИБ может содержать технические разрезы, но его первая страница всё равно должна читаться за несколько минут. В нашей методологии для C-level используется схема «Было – Стало – Кейс отражения реальной атаки». Подробности по отделам, дополнительным метрикам, рискам и пофамильным спискам уходят в приложение.
- Было: дата и условия исходного среза, типы учебных нагрузок, состав выборки.
- Стало: те же метрики при сопоставимых условиях, без смены знаменателя.
- Где риск: группы с повторными ошибками, низкой долей сообщений или учебной задолженностью.
- Что сделали: какие курсы и проверки назначили по обнаруженным ошибкам.
- Что требуется: одно решение руководителя, срок и владелец.
- Приложение: события, пользователи, группы, LMS, методика расчёта.
Квартальный ритм подходит для управленческого отчёта. Оперативная команда может смотреть события и группы чаще. В нашей платформе расписание автоматизирует отправку: администратор выбирает тип и язык отчёта, SMTP-профиль, отправителя, получателей, частоту и диапазон дат. Ручная сборка остаётся только там, где нужно добавить контекст и решение.
Не называйте рост числа отправленных кампаний улучшением безопасности. Не складывайте клики, открытия файлов и заполнения форм в один процент без расшифровки. И не публикуйте рейтинг как доску позора: программа должна помогать сотрудникам, а не учить их скрывать ошибки.
Как эти показатели меняются в реальных проектах, показываем на примерах в кейсах Security Awareness.
FAQ по отчётам Security Awareness
Чем отчёты Security Awareness отличаются от отчёта о прохождении курса?
Отчёт о курсе фиксирует учебный статус. Отчёты Security Awareness добавляют поведение в учебных кампаниях, сообщения о фишинге, рейтинг и динамику групп. Получается картина риска, а не ведомость посещаемости.
Можно ли сравнивать подразделения между собой?
Да, в отчёте по кампаниям и группам есть разбивка по группам, а отчёт по рейтингу показывает групповой разрез. Сравнение имеет смысл, если группы получали сопоставимые сценарии и считались по одинаковым правилам.
Доказывает ли одна учебная кампания результат программы?
Нет. Одна кампания описывает реакцию на конкретный сценарий. Для исходной точки наша методология использует минимум две рассылки с разной нагрузкой, а выводы о динамике строятся на регулярных сопоставимых проверках.
Как часто готовить управленческий отчёт?
В нашей методологии базовый ритм для руководства – раз в квартал. Оперативные данные команда ИБ смотрит чаще. В нашей платформе частоту автоматической отправки можно задать в расписании отчётов.
Как не исказить KPI обучения кибербезопасности?
Зафиксируйте знаменатель, состав аудитории, тип учебного действия, сложность сценария и период. Если один месяц считать всех адресатов, а другой только открывших письмо, сравнение потеряет смысл.
Можно ли выгрузить данные из StopPhish для своего анализа?
Да. Из кампании выгружаются полный журнал событий и таблица пользователей с действиями. Сводные таблицы модуля отчётов тоже можно скачать.
Чем отчёт для директора по ИБ отличается от отчёта генеральному директору?
Директору по ИБ нужны события, группы, учебные статусы и методика расчёта. Генеральному директору достаточно одной страницы: исходный уровень, текущая динамика, подтверждённый кейс и решение, которое от него требуется.
На демонстрации мы можем показать путь от события в кампании до отчёта для руководителя: сводки по пользователям и группам, прогресс LMS, готовые типы отчётов, выгрузки и расписание. Такой просмотр полезнее набора слайдов. Видно, какие данные получит ваша команда и где потребуется собственная методика интерпретации.
Хотите посмотреть, как отчёты и метрики выглядят в StopPhish? Запросите демонстрацию платформы — покажем дашборд, отчёты по кампаниям, группам и обучению.