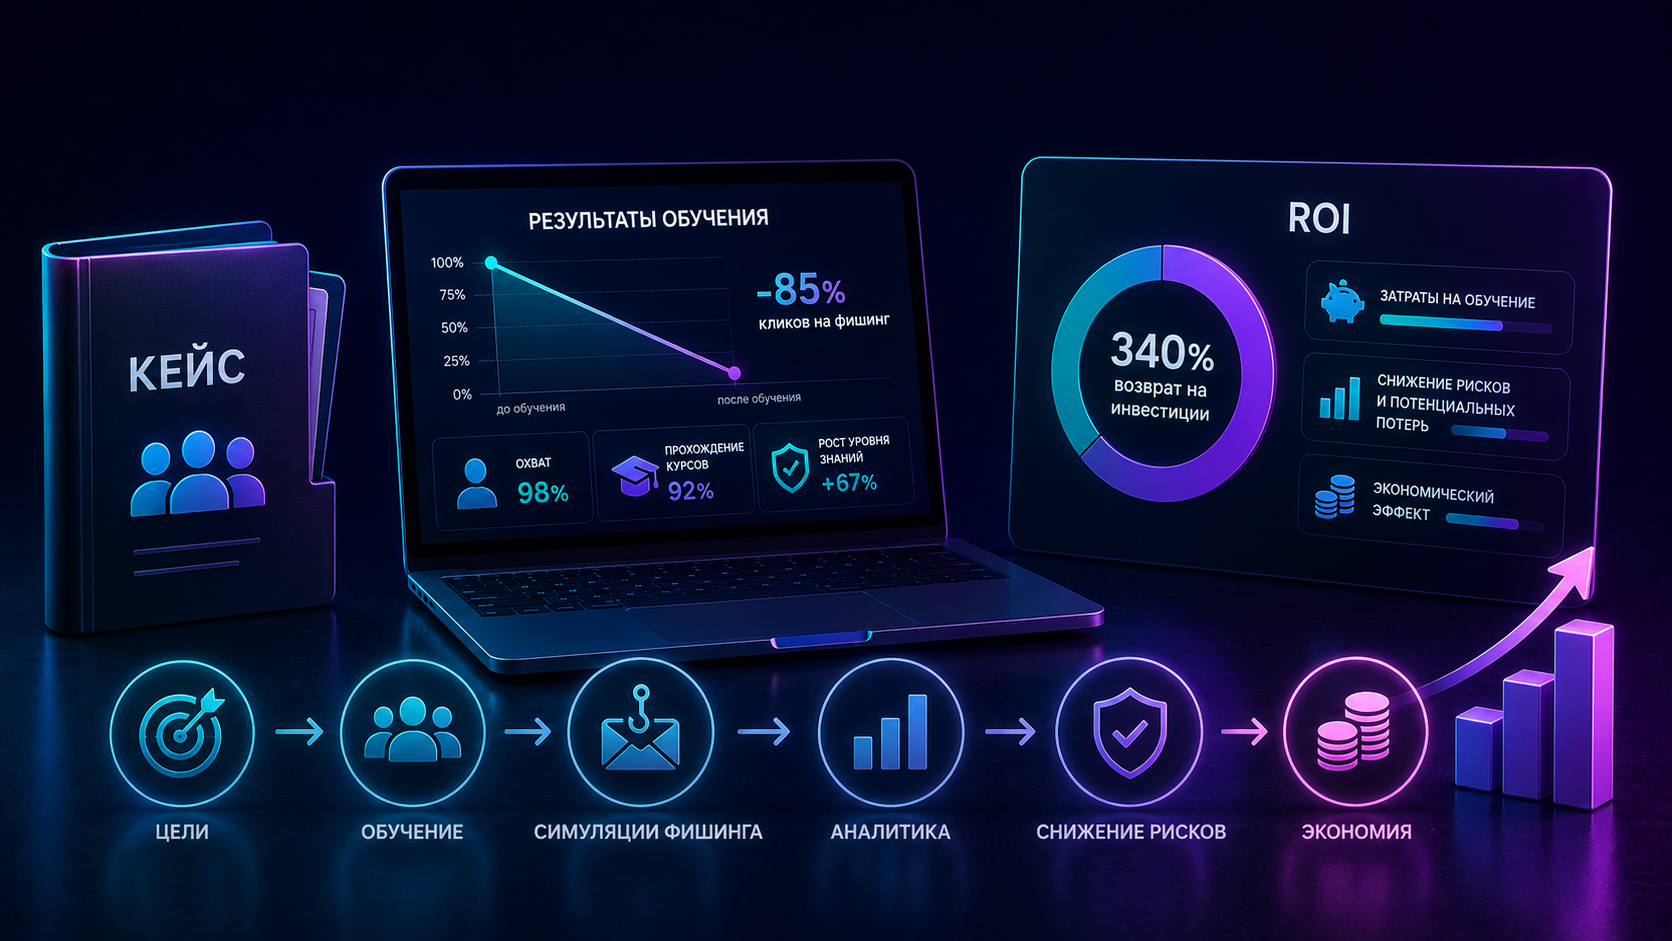
Кейсы и результаты Security Awareness нельзя оценивать только по прохождению одного курса. Нужны повторные учебные атаки, данные о поведении сотрудников и предотвращённых потерях. В наших проектах число сотрудников, не различавших определённые фишинговые письма, снижалось в 8,5 раза за месяц и в 6,5 раза после одного курса. А у одного заказчика обученный сотрудник остановил перевод 12 млн рублей по поддельным реквизитам.
Эти цифры нельзя складывать в один процент. Они отвечают на разные вопросы: распознают ли люди письмо, как реагируют на ссылку или файл, меняется ли риск после обучения и удалось ли избежать реального ущерба. Коротко не получится. Зато можно увидеть, из чего складывается измеримый результат программы Security Awareness.
Кейс Security Awareness: снижение в 8,5 раза за месяц
В проекте для субъекта критической информационной инфраструктуры заказчик хотел проверить внутренние учебные материалы, выявить сотрудников, которые не различают приёмы обмана, и быстро отработать один из видов фишинга. Мы скорректировали материалы, провели онлайн-обучение и три учебные атаки. Наш специалист проводил учебные атаки из офиса заказчика, чтобы обеспечить безопасность мероприятий.
За один месяц число сотрудников, не различавших фишинговые письма, снизилось в 8,5 раза. Формулировка здесь принципиальна: измерялось не общее число кликов и не количество инцидентов, а конкретная группа сотрудников, которая не распознавала такие письма. Подмена метрики сделала бы кейс эффектнее на бумаге, но бесполезнее для службы ИБ.
Сработала короткая связка: диагностика, обучение по обнаруженному пробелу, повторная проверка. Без контрольной атаки после курса остался бы только факт прохождения материала. А прохождение и навык – разные вещи.
Быстрое обучение: в 6,5 раза меньше сотрудников, не различающих определённые фишинговые письма
Другой проект начался с двух учебных атак. Они показали исходный уровень осведомлённости ИТ-специалистов. Затем сотрудники прошли один из коротких онлайн-курсов, после чего мы провели контрольную учебную атаку.
После одного курса число сотрудников, не различавших определённые фишинговые письма, снизилось в 6,5 раза. Быстро. Но этот результат относится к конкретным письмам и конкретной группе, поэтому его нельзя превращать в обещание для любой организации. Следующий цикл должен проверять другой сценарий, иначе люди научатся узнавать знакомый шаблон, а не сам приём обмана.
Снижение кликабельности фишинга: почему одного процента мало
Снижение кликабельности фишинга удобно показывать руководству, но оно не описывает весь риск. В крупной промышленной организации мы ведём программу с 2022 года; в учебных рассылках участвуют более 1200 сотрудников. За несколько лет они стали осторожнее со ссылками, реже переходили на фишинговые страницы и внимательнее проверяли запросы на ввод корпоративных паролей.
При этом очередной аудит обнаружил противоположную динамику по файлам: доля сотрудников, открывших HTML-вложение, выросла почти до 13%. Рост относительно прежних значений оказался почти шестикратным. Мы перепроверили отчёты, выгрузки и журналы событий, исключили влияние автоматических почтовых проверок. Данные подтвердились.
Письмо повторяло корпоративный стиль и привычный маршрут от головной организации в дочерние структуры. В адресе отправителя букву «о» заменили цифрой «0», а внутри находился HTML-файл. У сотрудников было два заметных сигнала риска, но рабочий контекст перевесил. Привычка подвела.
Этот кейс не отменяет улучшение по ссылкам. Он показывает неравномерность навыка. Если отчёт содержит только общий процент кликов, зона риска с вложениями остаётся невидимой до реального инцидента.
Какие метрики Security Awareness стоит собирать и показывать ИБ и руководству, подробно разбираем в отдельном материале.
Результаты обучения сотрудников: пять разных сигналов
Результаты обучения сотрудников нельзя сравнивать без контекста. Где-то программа снижает число людей, не распознающих конкретные письма. Где-то аудит находит новый слабый навык. А иногда главный результат проявляется в настоящем деловом процессе, когда человек останавливает опасный платёж.
Последний пример не доказывает эффект обучения – это результат диагностики. Учебная атака началась с девяти адресатов, а затем распространилась по внутренним коммуникациям и охватила 688 сотрудников. Вредоносного инцидента не было. Кейс показал, как быстро правдоподобное письмо масштабируется через доверие к коллегам и привычку пересылать рабочие сообщения.
Если программа только запускается, отдельно разобрали внедрение Security Awareness: от подготовки инфраструктуры и пользователей до первой учебной кампании и исходных метрик.
Пример внедрения антифишинга: от первого среза к циклу
Пример внедрения антифишинга начинается не с массового курса. Сначала нужна учебная атака, которая показывает исходное поведение. Затем сотрудники получают обучение по той ошибке, которую совершили, а служба ИБ повторно проверяет тот же навык в изменённом сценарии.
Рабочий цикл выглядит так:
- провести исходные учебные атаки по нескольким видам действий;
- разделить результаты по ссылкам, данным, вложениям и сообщениям в ИБ;
- назначить короткое обучение тем, кто ошибся;
- повторить проверку без узнаваемого учебного шаблона;
- сменить сценарий, когда текущий навык закрепился;
- показать руководству динамику и случай отражения реальной атаки.
- провести исходные учебные атаки по нескольким видам действий;
- разделить результаты по ссылкам, данным, вложениям и сообщениям в ИБ;
- назначить короткое обучение тем, кто ошибся;
- повторить проверку без узнаваемого учебного шаблона;
- сменить сценарий, когда текущий навык закрепился;
- показать руководству динамику и случай отражения реальной атаки.
В одном из наших полугодовых срезов сотрудники перестали попадаться на конкретный сценарий уже на второй месяц. После этого мы запустили другой вариант атаки. Нулевая реакция на один знакомый приём не означает, что программа закончена. Она означает, что пора искать следующий пробел.
Методологию такого цикла мы испытывали восемь лет более чем в 200 организациях. Она нужна не для красивого годового теста, а для последовательного снижения риска: проверили, обучили, перепроверили, сменили сценарий. И снова.
ROI Security Awareness: что подтверждает предотвращённый платёж
ROI Security Awareness нельзя честно вывести только из процента кликов. Для расчёта нужны стоимость программы, период, предотвращённые или сниженные потери и правила, по которым организация оценивает риск. Если этих данных нет, точный процент ROI будет выдумкой.
У нас есть другой, осязаемый показатель. Сотрудник одного из заказчиков не перевёл 12 млн рублей поддельному подрядчику, который попросил заменить реквизиты в ранее подписанном договоре. Человек проверил запрос так, как его учили. Платёж остановили.
Этот случай подтверждает предотвращённую потерю, но сам по себе не даёт процент ROI: в открытых материалах нет стоимости программы и принятой заказчиком модели расчёта. Для внутреннего отчёта 12 млн рублей можно сопоставить с затратами на лицензии, работу команды, создание сценариев и время сотрудников. Только после этого появляется финансовый коэффициент, а не рекламная цифра.
Как читать кейс Security Awareness без подмены метрик?
Кейс полезен, когда в нём названы аудитория, действие, срок и единица измерения. «Стало безопаснее» ничего не даёт. «После двух исходных атак, одного курса и контрольной проверки число ИТ-специалистов, не различавших определённые письма, снизилось в 6,5 раза» – уже рабочая запись.
Мы не переносим результат одного проекта на все компании. У организации со зрелой программой слабым местом могут стать вложения, хотя ссылки сотрудники распознают лучше. У другой основной риск обнаружится в пересылках между коллегами. Поэтому сценарий следующей кампании выбирают по самому слабому показателю предыдущего среза, не отменяя регулярный график программы.
Можно ли считать снижение кликабельности фишинга итоговой метрикой?
Нет. Клики показывают реакцию на ссылки, но не охватывают ввод данных, открытие вложений и сообщения в ИБ. В промышленном кейсе поведение по ссылкам улучшилось, а доля открывших HTML-файл выросла почти до 13%.
Когда появляются результаты обучения сотрудников?
Срок зависит от измеряемого навыка и программы. В одном проекте изменение зафиксировали за месяц после трёх учебных атак и обучения. В другом – после одного курса и контрольной атаки. Эти сроки относятся только к описанным кейсам.
Достаточно ли предотвращённого платежа для расчёта ROI Security Awareness?
Нет. Остановленный платёж 12 млн рублей подтверждает бизнес-эффект обучения, но для процента ROI нужны стоимость программы, выбранный период и финансовая модель заказчика. Без них можно зафиксировать предотвращённую потерю, но нельзя публиковать точный коэффициент.
Какие данные нужны для примера внедрения антифишинга?
Нужны исходная аудитория, сценарии проверки, раздельные метрики действий, назначенное обучение и сопоставимый повторный срез. Без этих данных пример внедрения описывает процесс, но не подтверждает изменение навыков.
Хотите оценить, какой результат Security Awareness может дать вашей компании? Запросите демонстрацию StopPhish и обсудите пилот на ваших сценариях.