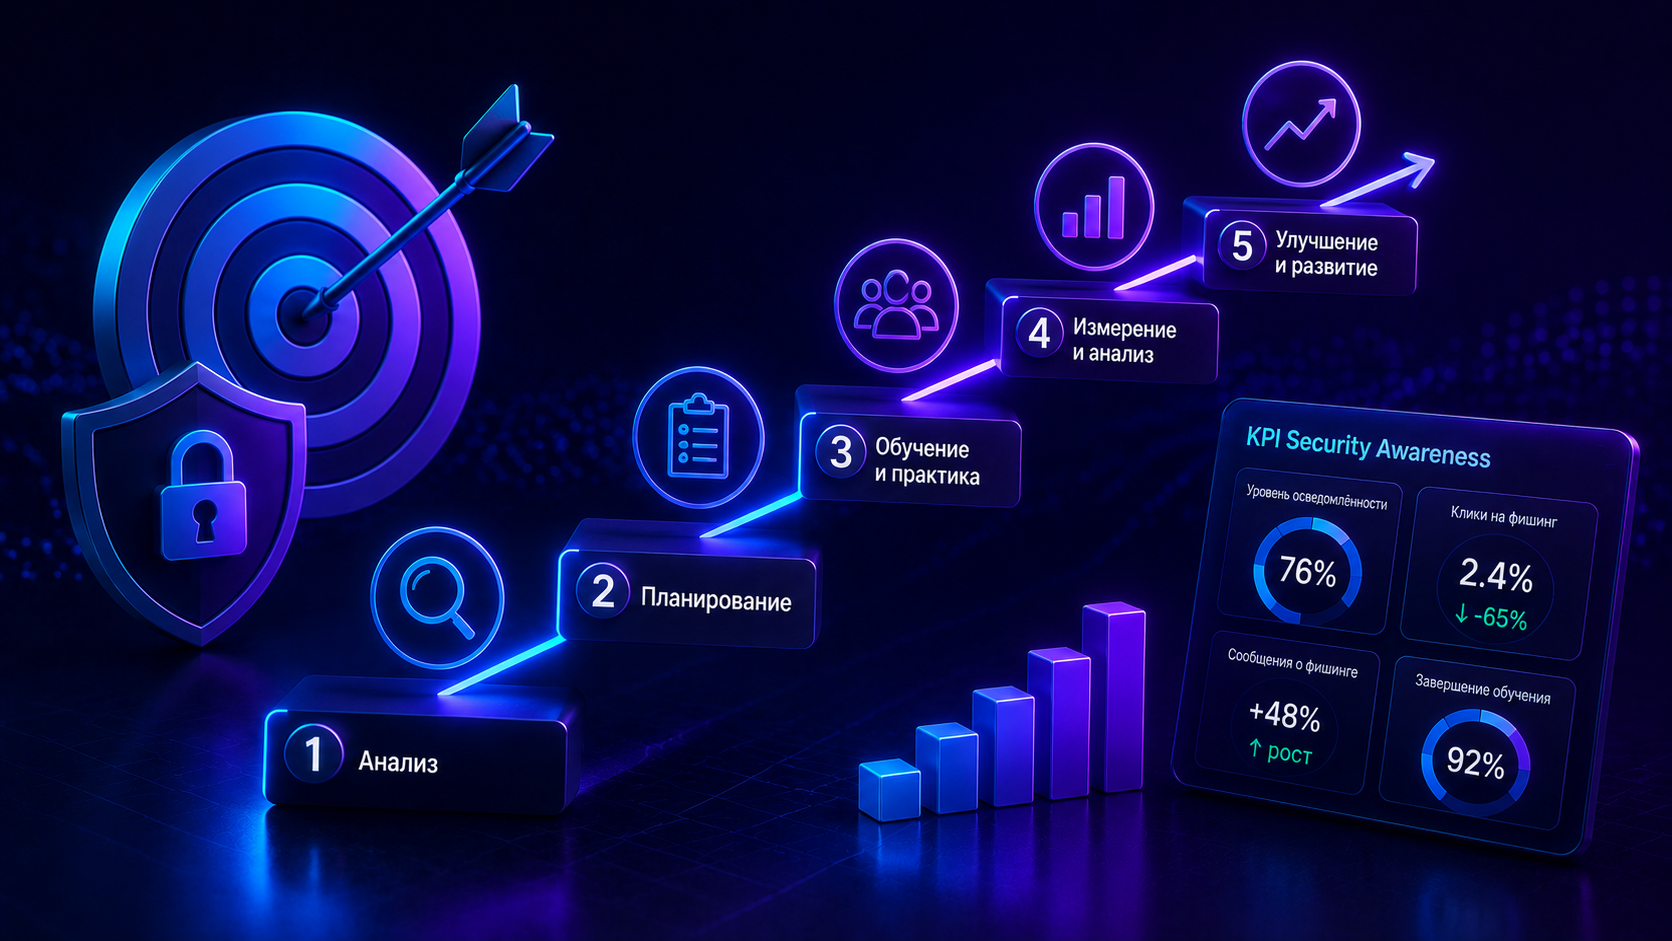
План повышения осведомленности нужен не для календаря лекций. Он задаёт повторяемый цикл: измерить поведение сотрудников, провести обучение, безопасно проверить навык, разобрать результат и изменить следующий цикл. Коротко. Если после отчёта ничего не меняется, перед вами расписание мероприятий, а не управляемая программа.
В нашей методологии мы предлагаем строить работу на год, но не высекать этот план в граните. Темы, сложность учебных атак и состав групп пересматривают по метрикам. Тогда программа осведомленности персонала реагирует на реальные ошибки, а не повторяет один и тот же курс для всей компании.
Перед построением программы полезно определить, какие задачи должна решать платформа. Мы собрали 10 ключевых вопросов о Security Awareness перед внедрением.
Программа осведомленности персонала и этапы внедрения Security Awareness
Начните с управленческого решения. Нужны владелец программы, охват, роли ИБ, ИТ, кадровой службы и внутренних коммуникаций, календарь, правила обработки результатов и понятный канал для сообщений о подозрительных письмах. Руководство должно знать, какие риски снижает программа и какие отчёты будет получать.
О том, из каких элементов состоит полноценная программа Security Awareness и как она связана с культурой кибербезопасности, мы подробно рассказали в отдельной статье.
О том, из каких элементов состоит полноценная программа Security Awareness и как она связана с культурой кибербезопасности, мы подробно рассказали в отдельной статье.
До анонса обучения сделайте исходный срез. В нашей методологии для этого предусмотрены как минимум две неанонсированные учебные рассылки: одна проверяет действие со ссылкой и формой, вторая – работу с файлом. Такой срез даёт точку отсчёта. Иначе через квартал нечего сравнивать.
Этапы внедрения Security Awareness удобнее собирать не вокруг каталога курсов, а вокруг решений. Каждый этап заканчивается проверяемым результатом: приказом, исходной метрикой, запущенной кампанией, отчётом или изменением программы.
- Получить одобрение руководства и закрепить роли.
- Подготовить календарь учебных сценариев и материалов на год.
- Провести исходные учебные рассылки и зафиксировать метрики.
- После исходного среза предупредить сотрудников о регулярной программе.
- Запустить учебные атаки по графику и назначать обучение по допущенной ошибке.
- Добавлять короткие курсы по другим темам ИБ.
- Ежеквартально сводить динамику в отчёт и менять следующий цикл.
- Поддерживать безопасную среду для сообщений об ошибках и подозрениях.
- Развивать привычку проверять запрос, а не просто помнить термины.
После исходного среза сотрудникам нужно объяснить правила. Что будут приходить учебные сообщения, какое действие считается безопасным, куда переслать подозрительное письмо и что произойдёт после ошибки. Сюрприз годится для измерения исходной точки. Как постоянный стиль общения он быстро разрушает доверие.
Дорожная карта на 12 месяцев
Годовой план даёт ритм, но оставляет место для новых схем и изменений в рабочих процессах. В нашей методологии сложность повышается постепенно: сначала в письме остаются несколько заметных признаков подделки, затем их становится меньше. Сотрудник сперва учится побеждать. Потом задача усложняется.
Мы рекомендуем отправлять сотруднику одно-два учебных письма в месяц и параллельно назначать один-два дополнительных курса по другим темам. Это ориентир для ритма, а не повод забить календарь. Нагрузка должна учитывать рабочие процессы, поддержку и реакцию людей.
Сегментацию не обязательно строить в первый день. Сначала полезно увидеть общую картину, затем отделить группы, где контекст заметно отличается: руководство, бухгалтерию, кадровую службу, ИТ, производство и новичков. У каждой группы свои привычные письма, файлы и срочные запросы.
KPI Security Awareness: измерять поведение, а не посещаемость
KPI Security Awareness должны отвечать на один вопрос: меняется ли действие сотрудника при подозрительном запросе. Число открытых курсов помогает следить за дисциплиной, но не доказывает навык. Поэтому отчёт связывает обучение с учебными атаками и рапортами в службу ИБ.
Подробнее о метриках Security Awareness, дашбордах и отчетах для ИБ и руководства мы рассказали в отдельном материале.
Подробнее о метриках Security Awareness, дашбордах и отчетах для ИБ и руководства мы рассказали в отдельном материале.
В нашем практическом руководстве ориентиром для программы названа попадаемость до 2–4% за шесть месяцев. Для годового цикла результат в 4% описан как низкий риск, а доля рапортов более 50% среди открывших письмо – как сильный результат. Эти значения нельзя переносить в отчёт механически. Сначала зафиксируйте собственную исходную точку, правила подсчёта и сложность кампаний.
Руководителю редко нужна таблица на двадцать показателей. Мы предлагаем одностраничный формат: «было – стало – пример отражённой реальной атаки». Детализацию по подразделениям, курсам и сценариям можно вынести в приложение для ИБ.
Ошибки при обучении сотрудников и чек-лист обучения ИБ
Ошибки при обучении сотрудников редко начинаются с плохого дизайна слайдов. Чаще ломается сам процесс: нет исходной метрики, всем назначают одинаковый длинный курс, после проверки следует наказание, а отчёт заканчивается числом завершённых уроков.
Карательный уклон особенно опасен. Если за случайный переход или потерянное устройство сотрудник ждёт наказания, он может скрыть событие. Служба ИБ узнает о проблеме позже. Безопасная среда устроена иначе: сообщить легко, ответ приходит быстро, а разбор объясняет следующее действие.
Чек-лист обучения ИБ лучше проходить перед каждой новой волной, а не один раз при покупке платформы. Он удерживает связку между целью, материалом, проверкой и отчётом.
- Цель описана через наблюдаемое действие сотрудника.
- Назначен владелец программы и согласованы роли смежных команд.
- Зафиксированы аудитория, исключения и порядок подключения новых сотрудников.
- Проведён исходный срез минимум по двум типам действия.
- Сотрудникам объяснили правила программы и канал сообщения о подозрениях.
- Учебные сценарии не собирают реальные пароли и не содержат опасной нагрузки.
- Материал короткий, написан понятным языком и разбирает одну рабочую ситуацию.
- После ошибки сотрудник получает обратную связь по конкретному действию.
- В календаре есть повторная проверка на новой легенде.
- Для KPI записаны формула, знаменатель, источник и условия сравнения.
- Отчёт заканчивается решением: что изменить в следующем цикле.
- Результаты проверены на отсутствие публичного унижения и лишнего сбора данных.
В нашем руководстве для обучающих модулей указан рабочий диапазон от 3 до 15 минут. В конце курса рекомендуется проверка усвоения; один из предложенных вариантов – показывать 10 случайных вопросов из банка в 20–25 и установить проходной результат 80%. Такой тест проверяет материал. Поведение всё равно нужно смотреть отдельно.
Мы создали StopPhish для тренировки навыков кибербезопасности: в платформе есть автоматизированные учебные атаки, три формата онлайн-обучения и корпоративная отчётность по фишингу и курсам. Система поддерживает группы пользователей, собственные шаблоны писем и страниц, расписание, пакетную отправку и назначение курса после неуспешной учебной атаки.
Проверять такой набор лучше на одном полном цикле: загрузить тестовую группу, отправить сценарий, зафиксировать действие, назначить подходящий разбор и собрать повторный отчёт. Видно сразу. Если администратор вручную склеивает данные на каждом шаге, масштабирование программы останется на бумаге.
Частые вопросы о плане повышения осведомленности
С чего начать план повышения осведомленности?
С цели, владельца и исходной метрики. Опишите нужное действие сотрудника, закрепите роли и проведите базовые учебные кампании до общего анонса. После этого можно строить календарь и сравнивать результат.
Когда предупреждать сотрудников о программе?
После исходного среза. Базовая проверка должна показать привычное поведение, а регулярная программа уже требует понятных правил: зачем приходят учебные письма, куда сообщать о подозрениях и что произойдёт после ошибки.
Как часто проводить учебные атаки и курсы?
В нашей методологии есть ориентир: одно-два учебных письма сотруднику в месяц и один-два дополнительных курса по другим темам. Частоту корректируют по нагрузке, риску, рабочему календарю и реакции сотрудников.
Какие KPI Security Awareness взять в первый отчёт?
Начните с доли конкретных опасных действий, доли рапортов, скорости сообщения и прохождения назначенного разбора. Для каждого показателя заранее запишите знаменатель и условия сравнения. Не смешивайте переход по ссылке с вводом данных.
Нужна ли сегментация с первого месяца?
Нет. Сначала можно проверить общую аудиторию, затем выделить группы с особым контекстом или повторяющимися ошибками. Так сегментация отвечает на данные, а не разрастается в сложную схему ещё до первого измерения.
Что делать с повторными ошибками сотрудников?
Проверить человека, сценарий, материал, канал связи и рабочий процесс. Затем дать короткий разбор по конкретной ошибке и провести повторную проверку на новой легенде. Публичное унижение ухудшает готовность сообщать об инцидентах.
План повышения осведомленности остаётся рабочим, пока каждая цифра приводит к следующему решению. Где-то потребуется новый сценарий. Где-то – более короткий курс или заметная кнопка сообщения о фишинге. Запросите демонстрацию, и мы покажем полный цикл работы.