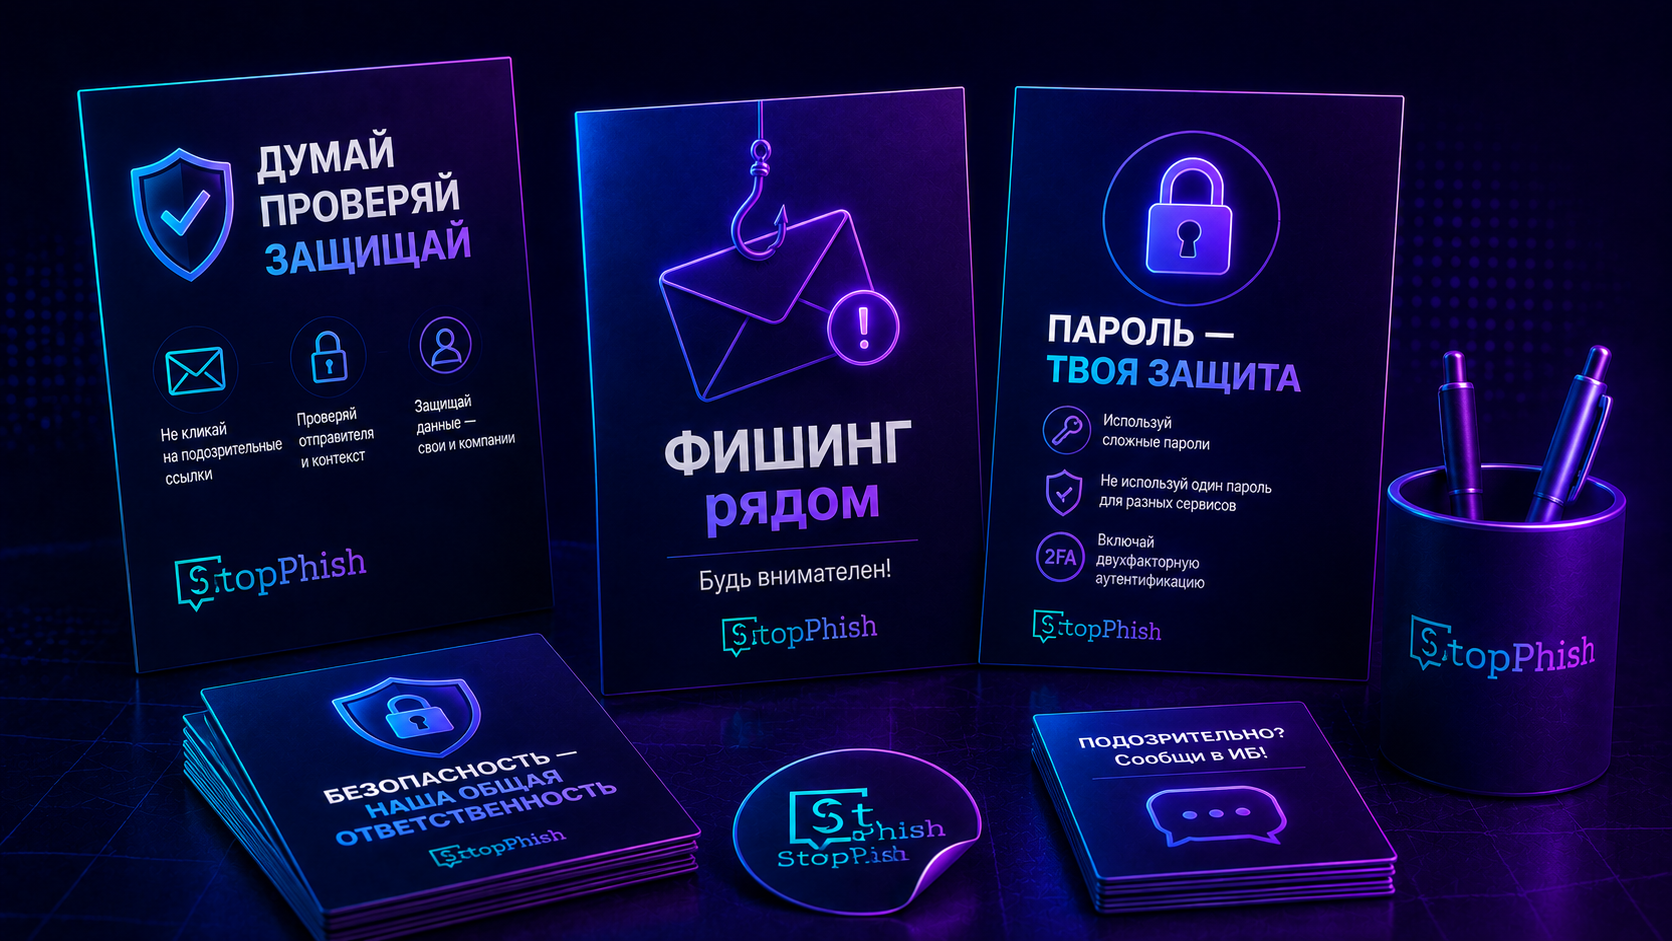
Хорошая памятка живёт несколько секунд: сотрудник замечает знакомую ситуацию, видит безопасное действие и возвращается к работе. Если на листе три абзаца политики и россыпь мелкого шрифта, он становится частью стены. Почти обоями.
Ниже мы собрали готовые шаблоны памяток ИБ, тексты для плакатов и правила сборки комплекта. Их можно перенести в фирменный макет, добавить контакты вашей службы информационной безопасности и раздать сотрудникам в нужных каналах.
По запросам «памятка информационная безопасность» и «плакаты кибербезопасность» обычно ищут не теорию, а готовый материал. Поэтому сначала даём тексты для копирования, а затем объясняем, как проверить и оформить их под процессы компании.
Памятка не заменяет обучение сотрудников кибербезопасности и техническую защиту. NIST рассматривает работу с осведомлённостью как жизненный цикл: программу нужно планировать, запускать, оценивать по метрикам и обновлять по мере изменения рисков. Цель связана с поведением людей и культурой безопасности, а не с количеством разосланных файлов.[1]
Памятка по ИБ для сотрудников: четыре детали рабочего макета
Памятка по ИБ для сотрудников должна отвечать на один практический вопрос. Например: что делать с подозрительным письмом, как проверить просьбу о переводе или куда сообщить после ошибочного клика. Попытка уместить весь вводный курс на одной странице оставляет читателю только тесный шрифт и чувство вины.
Мы собираем рабочий макет из четырёх деталей:
- Ситуация: «Получили письмо с неожиданной ссылкой»
- Сигналы: два или три наблюдаемых признака, без длинной теории
- Действие: короткая безопасная последовательность
- Контакт: кнопка, адрес, телефон или внутренний канал для сообщения
Фраза «будьте бдительны» ничего не объясняет. Лучше написать: «Не открывайте вложение. Проверьте запрос по номеру из корпоративного справочника. Отправьте письмо в службу ИБ через кнопку “Сообщить о фишинге”». Действие видно сразу.
Готовые шаблоны памяток ИБ
Эти заготовки можно копировать в презентацию, текстовый редактор или конструктор макетов. Замените адреса и названия каналов на реальные. Если процедура компании устроена иначе, сначала исправьте процесс, затем текст.
Шаблон 1. Подозрительное письмо или сообщение
Заголовок: Не спешите открывать ссылку
Текст памятки:
- Проверьте адрес отправителя целиком
- Насторожитесь, если вас торопят, пугают или просят сохранить разговор в тайне
- Не вводите пароль после перехода по неожиданной ссылке
- Подтвердите просьбу по известному вам каналу
- Сообщите о подозрении в службу ИБ: [вставьте канал]
Подпись: Сообщите сразу. Укажите, что уже успели открыть, скачать или ввести.
Шаблон 2. Пароли и многофакторная аутентификация
Заголовок: Один пароль – один сервис
- Не повторяйте рабочий пароль в личных сервисах
- Храните пароли в согласованном компанией менеджере паролей
- Включайте многофакторную аутентификацию там, где она доступна и разрешена политикой
- Никому не называйте одноразовый код
- Если код пришёл без вашего запроса, сообщите в службу ИБ: [вставьте канал]
Для одной памятки этого достаточно. Инструкцию по настройке конкретного приложения лучше вынести в отдельную карточку со снимками экрана. Больше базовых правил для сотрудников собрали в материале о личной информационной безопасности.
Шаблон 3. QR-код и ссылка с телефона
Заголовок: QR-код скрывает адрес до сканирования
- Не сканируйте код из неожиданного письма, квитанции или объявления
- Перед вводом данных проверьте адрес страницы
- Не подтверждайте вход, который вы не начинали
- Для оплаты или авторизации откройте знакомое приложение самостоятельно
- Подозрительный код сфотографируйте и отправьте в службу ИБ: [вставьте канал]
Шаблон 4. Ошибочный клик уже случился
Заголовок: Нажали ссылку? Не скрывайте
- Прекратите ввод данных и не подтверждайте новые запросы
- Не удаляйте письмо или сообщение: оно поможет расследованию
- Сразу свяжитесь со службой ИБ: [телефон и канал]
- Сообщите, что успели открыть, скачать или ввести
- Дальше следуйте инструкции специалиста
NCSC советует строить культуру, в которой сотрудники не боятся сообщать о подозрительных письмах и собственных ошибках. В такой модели люди становятся ранним источником сигнала, а метрики учитывают не только клики, но и сообщения о фишинге.[3]
Шаблон 5. Проверка необычной просьбы
Заголовок: Срочность не отменяет проверку
- Остановитесь, если просят срочно перевести деньги, сменить реквизиты или передать код
- Не используйте номер или ссылку из самого запроса
- Свяжитесь с инициатором через корпоративный справочник
- Для рискованной операции получите второе согласование
- При давлении или просьбе о тайне сообщите в службу ИБ: [вставьте канал]
Плакаты «Кибербезопасность»: четыре макета без перегруза
Плакат работает иначе, чем инструкция. Его замечают на ходу, поэтому оставьте один заголовок, одну сцену и одно действие. CISA использует похожий набор каналов для материалов по осведомлённости: памятки, печатные плакаты и цифровые баннеры. На странице Secure Our World опубликованы отдельные материалы о фишинге, паролях, многофакторной аутентификации и обновлениях.[2]
Не ставьте рядом четыре плаката одновременно. Один визуальный сигнал теряется в другом. Мы бы меняли тему по календарю кампании: перед отпускным сезоном – удалённая работа, перед массовыми выплатами – изменение реквизитов, после новой атаки – её конкретный признак и порядок сообщения.
Визуальные материалы по кибербезопасности: формат под канал
Один макет не стоит растягивать на все носители. Плакат A4 читают с расстояния, карточку в мессенджере – с телефона, баннер в почте – между рабочими письмами. Меняется не только размер. Меняется количество текста и контекст.
Цветом выделяйте действие, а не угрозу. Красная плашка на каждом слове быстро превращает материал в аварийную ленту, которую перестают видеть. Контраст, крупный шрифт и свободное поле полезнее набора страшных значков.
Для рабочих чатов можно подготовить отдельную памятку по безопасности в мессенджерах: правила проверки ссылок, аккаунтов и неожиданных запросов.
Для рабочих чатов можно подготовить отдельную памятку по безопасности в мессенджерах: правила проверки ссылок, аккаунтов и неожиданных запросов.
Материалы по ИБ для сотрудников: что положить в комплект
Базовый комплект закрывает повторяющиеся ситуации, а не весь каталог угроз. Для большинства офисных ролей мы начинаем с семи тем:
- Подозрительные письма и сообщения
- Проверка платёжных реквизитов
- Пароли и многофакторная аутентификация
- QR-коды и короткие ссылки
- Работа с данными вне офиса
- Блокировка экрана и неизвестные устройства
- Сообщение об инциденте или ошибке
Финансам нужен отдельный материал про смену реквизитов и подтверждение платежа. Руководителям – карточка про просьбы от их имени. Службе поддержки – сценарий проверки личности звонящего. Общий плакат остаётся общим, а рискованные роли получают свои памятки.
NIST SP 800-50 Rev. 1 допускает настройку программы под разные аудитории и предлагает регулярно оценивать и обновлять её по мере изменения потребностей. Это хороший ориентир и для визуальных материалов: один набор для всех проще администрировать, но он пропускает реальные различия между ролями.[1]
Как скачать памятку по информационной безопасности и не получить устаревший файл
Перед тем как скачать памятку по информационной безопасности из открытого источника, проверьте четыре вещи: кто её выпустил, когда обновил, совпадает ли порядок действий с вашей процедурой и не ведут ли ссылки на чужие сервисы. Красивый PDF с неверным телефоном хуже пустого места.
После адаптации храните мастер-версию у одного владельца. На каждом макете укажите месяц или номер редакции. Если меняется адрес для сообщений, средство аутентификации, порядок согласования платежа или название внутренней системы, обновите все производные: PDF, плакаты, карточки, баннеры и страницы портала.
Все шаблоны на этой странице опубликованы целиком. Скопируйте нужные блоки в корпоративный шаблон и экспортируйте готовую памятку в PDF. Так в файл попадут ваши контакты, названия систем и актуальный порядок действий, а не чужие реквизиты.
Проверка перед публикацией
Перед рассылкой отдайте макет человеку из целевой роли. Не просите оценить дизайн. Дайте рабочую ситуацию и спросите, что он сделает после просмотра. Если действие нельзя воспроизвести, памятку нужно переписать.
Короткий редакторский чек-лист:
- На макете разобрана одна ситуация
- Заголовок описывает событие или действие
- Контакт службы ИБ указан явно
- Нет ссылки или QR-кода без подписи адреса
- Термины понятны целевой роли
- Действия совпадают с внутренней процедурой
- Указаны владелец и версия
- Файл читается на том устройстве, где его откроют
Почему памятка по информационной безопасности не работает в одиночку
NCSC предупреждает: никакой учебный пакет не научит человека распознавать каждую фишинговую попытку. Организации нужна многослойная защита, где обучение – только одна часть наряду с техническими мерами, понятным процессом сообщения и быстрой реакцией на инциденты.[3]
Поэтому плакат не должен обещать невозможного. Его задача скромнее: напомнить нужное действие в конкретный момент. После плаката сотруднику нужны короткая практика, безопасный канал для вопросов и обратная связь без публичного разбора ошибок.
В StopPhish мы связываем материалы с темой обучения и наблюдаемым поведением. После карточки про подозрительные письма полезнее проверить, умеет ли сотрудник сообщить о письме, чем спросить определение фишинга. Точный маршрут сообщения должен быть одинаковым в памятке, учебном задании и рабочем почтовом клиенте.
Не хотите собирать материалы с нуля? У StopPhish есть готовые бесплатные памятки, плакаты и другие материалы по кибербезопасности для сотрудников.
Не хотите собирать материалы с нуля? У StopPhish есть готовые бесплатные памятки, плакаты и другие материалы по кибербезопасности для сотрудников.
Частые вопросы
Можно ли использовать готовые шаблоны памяток ИБ без изменений?
Как основу – да. Перед публикацией замените каналы связи, названия систем и порядок действий на принятые в вашей компании. Проверьте текст у владельца процесса.
Как часто обновлять визуальные материалы по кибербезопасности?
Пересматривайте их по своему календарю и после изменений в процедуре, инструментах или актуальных сценариях атак. Дата версии на макете позволяет быстро найти устаревшие копии.
Где размещать плакаты по кибербезопасности?
Там, где возникает нужное действие: у переговорных – проверка необычных просьб, рядом с гостевыми зонами – пропускной режим, в корпоративной почте – сообщение о фишинге. Случайная свободная стена не связана с поведением.
Как понять, что материалы по ИБ для сотрудников помогают?
Заранее выберите наблюдаемое действие: сообщения о подозрительных письмах, правильный выбор в коротком задании, соблюдение процедуры проверки реквизитов. NIST рекомендует использовать метрики и оценку для регулярного улучшения программы, а NCSC предлагает учитывать сообщения о фишинге как положительный результат.[1][3]
Что важнее: дизайн или текст?
Сначала действие и точность процедуры. Затем иерархия, контраст и иллюстрация. Красивый макет не исправляет неверный совет, а верный совет мелким серым шрифтом никто не заметит.
Источники
[1] NIST SP 800-50 Rev. 1, Building a Cybersecurity and Privacy Learning Program: https://csrc.nist.gov/pubs/sp/800/50/r1/final
[2] CISA, Secure Our World – Partner Resources: https://www.cisa.gov/secure-our-world/partner-resources
[3] NCSC, Phishing attacks: defending your organisation: https://www.ncsc.gov.uk/guidance/phishing