Фишинговая атака внутри компании может быстро выйти за пределы первоначальной рассылки. В одном из учебных сценариев StopPhish девять писем получили всего три открытия на старте. Затем сотрудники начали пересылать сообщение коллегам и обсуждать его в общем чате. В результате кампания собрала 688 открытий и охватила 140 уникальных пользователей.
Причина была простой: письмо выглядело как обычное рабочее уведомление о зарплате. Сотрудники пересылали его не потому, что хотели нарушить правила, а потому что считали полезным предупредить коллег. Именно такие реакции важно учитывать при проверке сотрудников на фишинг.
Учебная фишинговая атака имитировала реальный сценарий. В письме было короткое сообщение: «Коллеги, добрый день! С 1 октября повышаем зарплату, подпишите допсоглашение на портале по ссылке ниже». Никаких сложных легенд или длинного текста не требовалось.
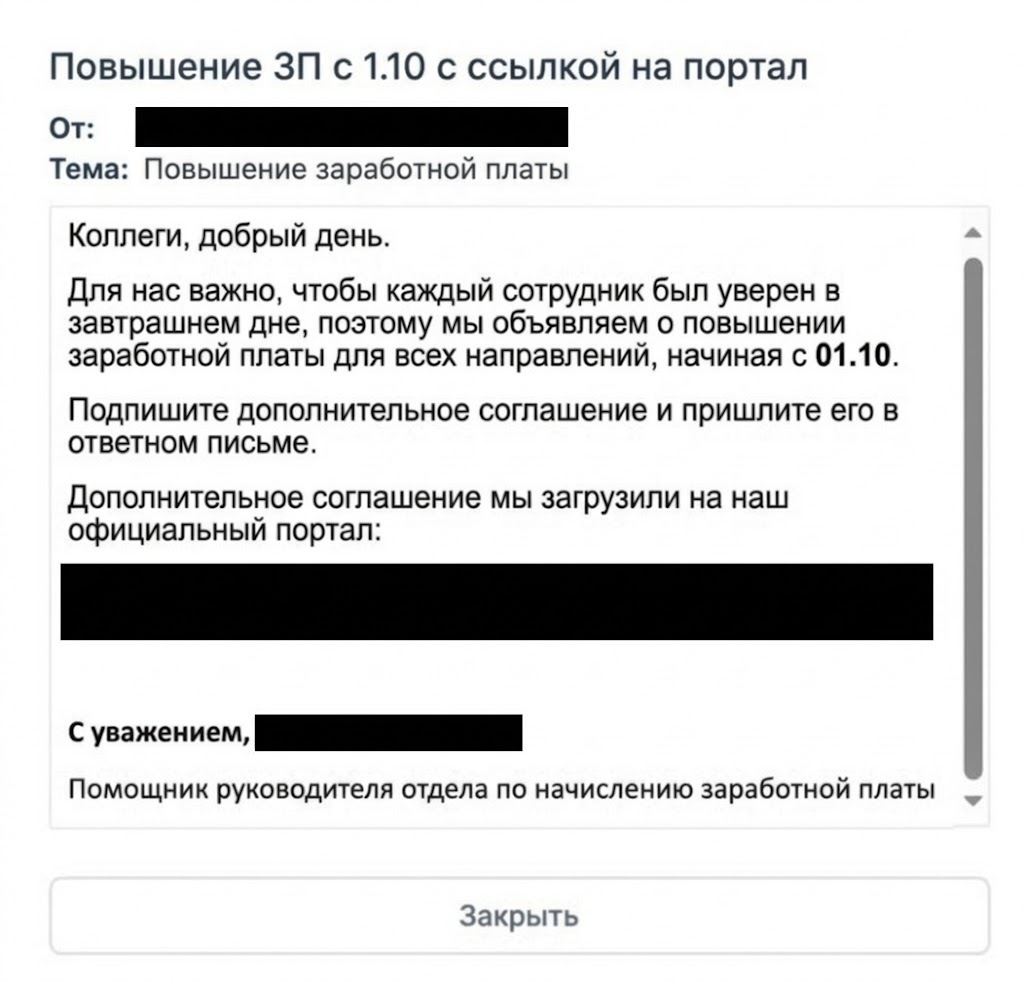
Сначала письмо открыли только три человека. После этого сообщение начало распространяться внутри компании: сотрудники пересылали его коллегам и публиковали в общем чате, чтобы предупредить других. Через несколько часов система зафиксировала 688 открытий от 140 уникальных пользователей.
Здесь есть важный нюанс в расчёте. 688 открытий при исходных 9 письмах - это 76,4 открытия на одно первоначальное письмо, или 7644% от исходного количества отправленных писем. Если говорить именно о процентном росте, корректное значение - 7544%. Поэтому для отчёта лучше использовать конкретные показатели: 688 открытий, 140 уникальных пользователей и рост охвата примерно в 16 раз.
Тема затрагивала личную финансовую выгоду и требовала действия. Зарплата – регулярный рабочий процесс, поэтому такое сообщение легко вписывается в привычную коммуникацию компании. Короткий текст тоже работал на сценарий: сотруднику не приходилось разбираться в длинном объяснении.
Но главный результат кампании был связан не только с первым открытием. Люди сами увеличили охват атаки, пересылая сообщение. Для реального фишинга такая цепочка особенно опасна: письмо, которое заметил один сотрудник, может быстро попасть к десяткам коллег через корпоративную почту и чаты.
Сотрудник может распознать письмо как подозрительное и при этом выбрать неправильный способ реакции. Например, переслать его коллегам со словами «осторожно, похоже на фишинг». Намерение правильное, действие - рискованное: в копии появляется дополнительная аудитория, а исходное сообщение продолжает жить внутри компании.
В обучении сотрудников кибербезопасности этот сценарий стоит проверять отдельно. Недостаточно спросить, заметил ли человек подозрительную ссылку. Нужно понимать, что он сделает дальше: удалит письмо, сообщит в ИБ, пересылит коллегам или продолжит взаимодействие.
В материале о социальной инженерии мы разбираем, как доверие, срочность и другие психологические факторы используются в атаках. В этом кейсе сработало сразу несколько факторов: личная выгода, привычный рабочий контекст и желание помочь коллегам.
Фишинг-симуляция для сотрудников должна проверять реальные действия. Клик по ссылке – только один из возможных сигналов. В зависимости от сценария стоит смотреть, открыл ли сотрудник письмо, перешёл ли по ссылке, ввёл ли данные, открыл ли вложение и сообщил ли об атаке.
В этом кейсе особенно показательной стала пересылка. Если смотреть только на первоначальные открытия, можно решить, что риск ограничен несколькими сотрудниками. Если учитывать дальнейшее распространение, становится видно другое поведение: сотрудники сами увеличили охват учебной атаки.
Подробнее о том, как строить и оценивать такие кампании, – в статье «Фишинг-симуляция для сотрудников: как провести учебную кампанию и измерить результат».
Главное правило – не пересылать подозрительное письмо коллегам для предупреждения. Безопаснее сохранить исходное сообщение и передать его в ИБ или ИТ по принятому в компании каналу.
Если нужно передать письмо специалистам, лучше сохранить оригинал с техническими заголовками From, Subject, Received. Они помогают разобраться в источнике и маршруте сообщения. Если письмо уже переслали коллегам, это тоже стоит сообщить специалистам по ИБ: такая информация помогает оценить фактический охват инцидента.
Если сотрудник перешёл по ссылке, следует сразу сообщить об этом в ИБ. Если он ввёл учётные данные, необходимо действовать по внутреннему регламенту реагирования, включая смену пароля и проверку активных сессий и многофакторной аутентификации, если это предусмотрено процессом компании.
Учебная атака полезна только тогда, когда её результат превращается в изменение процесса. В этом сценарии стоит проверить сразу несколько вещей.
1. Добавьте понятный канал для сообщения о фишинге. Это может быть кнопка Report phishing в почтовом клиенте или единый адрес ИБ.
2. Объясните сотрудникам, что подозрительные письма не нужно пересылать коллегам. Предупреждение должно идти через установленный канал.
3. Включите короткие практические курсы для новых сотрудников и регулярные напоминания для действующих команд.
4. Для чувствительных уведомлений, например о зарплате и кадровых изменениях, закрепите понятный официальный канал и правила проверки таких сообщений.
5. Проводите регулярные фишинг-симуляции и анализируйте не только клики, но и сообщения в ИБ, пересылки и повторные ошибки.
6. После ошибки давайте сотруднику короткую обратную связь и материал по конкретному сценарию. Затем повторяйте проверку, чтобы увидеть, изменилось ли поведение.
Такой подход соответствует циклу, описанному в материале о социотехническом тестировании: важно проверять не только отдельное действие человека, но и то, как взаимодействуют сотрудники, процессы и технические меры.
Одна учебная рассылка показывает моментальный срез. Чтобы понять, меняется ли поведение сотрудников, нужны повторные кампании и сопоставимые метрики. После сценария с зарплатой можно проверить другие векторы: срочность, любопытство, просьбу руководителя, вложение или сообщение в мессенджере.
Полезно разделять результаты по подразделениям и группам риска, назначать короткое обучение после ошибки и через некоторое время повторять проверку. Так данные превращаются из списка нарушений в понятную картину: где риск выше, какие сценарии работают и что меняется после обучения.
Больше о построении непрерывного цикла обучения – в статье «Обучение сотрудников кибербезопасности: курсы, практика и микроформаты».
Главный вывод не в том, что сотрудники «попались» на фишинг. В учебном сценарии важно увидеть, как человек действует после первого контакта с подозрительным сообщением. Здесь несколько первоначальных открытий привели к широкому распространению письма внутри компании, потому что сотрудники пытались предупредить коллег.
Для реальной атаки такая модель поведения создаёт дополнительный риск. Поэтому фишинг-симуляция должна проверять не только факт клика, но и весь путь сообщения внутри компании: действие пользователя, реакцию, сообщение в ИБ и дальнейшее распространение.
Запросите демо StopPhish, чтобы посмотреть, как организовать учебную фишинговую кампанию, назначить обучение после ошибки и сравнить результаты повторной проверки.